Emil Zelma
Nowe przepisy dotyczące cyberbezpieczeństwa rozszerzają zakres obowiązków wielu przedsiębiorców. Krajowy System Cyberbezpieczeństwa obejmuje nie tylko kwestie związane z ochroną infrastruktury IT, ale także zarządzanie ryzykiem i reagowanie na incydenty. Równolegle firmy muszą prawidłowo prowadzić rozliczenia, w tym ewidencję kaucji gwarancyjnych i zwrotnych.
Spis treści
ukryj
Krajowy system cyberbezpieczeństwa – nowe obowiązki dla firm
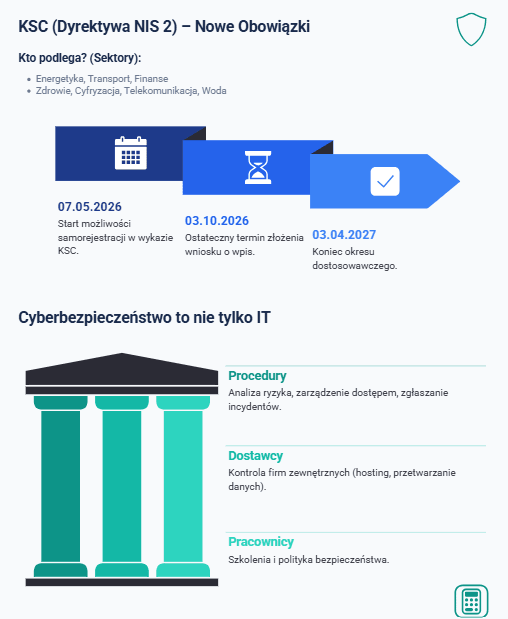
Krajowy System Cyberbezpieczeństwa (KSC) obejmuje obecnie znacznie szerszą grupę przedsiębiorstw niż wcześniejsze regulacje. Nowelizacja ustawy wdrażająca założenia dyrektywy NIS 2 rozszerzyła katalog podmiotów zobowiązanych do stosowania wymogów w zakresie cyberbezpieczeństwa. Dotyczy to między innymi wybranych podmiotów z sektorów:
- energetycznego,
- transportowego,
- finansowego,
- zdrowotnego,
- cyfrowego,
- telekomunikacyjnego,
- wodnego.
Kluczowe jest ustalenie, czy konkretna działalność powoduje uzyskanie statusu podmiotu kluczowego albo podmiotu ważnego. KSC wymaga podejścia opartego na zarządzaniu ryzykiem, ochronie systemów informacyjnych, reagowaniu na incydenty oraz dokumentowaniu stosowanych zabezpieczeń. Cyberbezpieczeństwo staje się więc elementem zarządzania przedsiębiorstwem, a nie wyłącznie zadaniem działu IT.
Wpis do wykazu KSC i samorejestracja
Wykaz KSC służy identyfikacji podmiotów objętych ustawą. Od 7 maja 2026 roku przedsiębiorstwa, które nie zostały wpisane z urzędu, mogą dokonać samorejestracji. Termin na złożenie wniosku o wpis do wykazu dla podmiotów objętych tym obowiązkiem upływa 3 października 2026 roku.
Wpis do wykazu KSC nie jest jednak końcem procedury. Po uzyskaniu odpowiedniego statusu pojawiają się obowiązki dotyczące zarządzania ryzykiem, ochrony infrastruktury IT, bezpieczeństwa dostawców oraz reagowania na incydenty. Istotne znaczenie ma również System S46, wykorzystywany do komunikacji i realizacji określonych obowiązków sprawozdawczych.
| Warto wiedzieć Okres dostosowawczy na wdrożenie zasad wynikających z nowych regulacji zasadniczo trwa do 3 kwietnia 2027 roku. Przedsiębiorcy nie powinni jednak odkładać przygotowań. Opracowanie procedur, analiza ryzyka, uporządkowanie dostępów oraz przygotowanie systemu zarządzania bezpieczeństwem informacji wymagają czasu. |
Cyberbezpieczeństwo obejmuje również pracowników i dostawców
Nowe wymogi dotyczą nie tylko zabezpieczeń technicznych. Podmiot kluczowy powinien kontrolować również ryzyka związane z dostawcami i kontrahentami. Ma to znaczenie zwłaszcza wtedy, gdy zewnętrzna firma:
- zapewnia infrastrukturę IT,
- przetwarza dane,
- odpowiada za element procesu niezbędnego dla ciągłości działalności.
Wymogi KSC powinny być powiązane z polityką dostępu do danych, zasadami korzystania z narzędzi cyfrowych oraz szkoleniami pracowników. Cyberbezpieczeństwo dotyczy bowiem zarówno infrastruktury, jak i sposobu jej wykorzystywania.
Kaucja w księdze handlowej – właściwe ujęcie
Drugim istotnym obszarem jest kaucja w księdze handlowej. W przypadku pełnych ksiąg rachunkowych kaucja zwrotna nie powinna być automatycznie ujmowana jako przychód lub koszt. Jeżeli przedsiębiorstwo wpłaca zabezpieczenie, zasadniczo powstaje należność z tytułu kaucji. Jeżeli natomiast otrzymuje kaucję od kontrahenta, powstaje zobowiązanie podlegające zwrotowi.
Ewidencja kaucji zwrotnej powinna pozwalać ustalić:
- kontrahenta,
- podstawę wpłaty,
- wysokość zabezpieczenia,
- warunki jego zwrotu.
Przy większej liczbie umów szczególnie przydatna jest analityka prowadzona według kontrahentów i konkretnych umów. Ułatwia ona uzgodnienie sald i ogranicza ryzyko pozostawienia nierozliczonych pozycji.
Kaucja gwarancyjna związana z prawidłowym wykonaniem umowy ma inny charakter niż zapłata za usługę lub dostawę. Do momentu spełnienia warunków jej zwrotu nie powinna być utożsamiana z kosztem podstawowej działalności. Analogicznie kaucja otrzymana przez przedsiębiorstwo nie staje się automatycznie jego przychodem. Dopiero jej zatrzymanie na podstawie warunków umowy może powodować konieczność odpowiedniego rozliczenia.
Ewidencja kaucji a kontrola finansowa
Prawidłowa ewidencja kaucji zwrotnej wymaga powiązania zapisów księgowych z dokumentacją źródłową. Umowa powinna określać wysokość zabezpieczenia, warunki jego zwrotu oraz sytuacje pozwalające na zatrzymanie środków. Ma to znaczenie również podczas zamknięcia roku, gdy należy zweryfikować, czy wykazywane kaucje nadal mają charakter zwrotny.
W przypadku kaucji za opakowania zwrotne również konieczne jest prawidłowe rozróżnienie rozrachunku od kosztu zakupu. Dopiero utrata prawa do zwrotu może powodować zmianę sposobu rozliczenia. Dlatego sama kwota widoczna na koncie księgowym nie zawsze wystarcza do oceny ekonomicznego charakteru operacji.
Wymogi KSC i ewidencja kaucji w cyfrowej firmie
Wymogi KSC i ewidencja kaucji dotyczą różnych obszarów działalności, ale łączy je potrzeba kontroli informacji. Dane o umowach, zabezpieczeniach, płatnościach i rozrachunkach są częścią systemu informacyjnego przedsiębiorstwa. Ich utrata, nieautoryzowana zmiana lub brak możliwości odtworzenia może zagrozić ciągłości działalności.
Prowadzenie biznesu ułatwia dziś nie tylko deregulacja przepisów, ale także dobre oprogramowanie. Narzędzia takie jak Mobilna Faktura wspierają wystawianie dokumentów online i organizację procesów związanych z fakturowaniem oraz księgowością. Automatyzacja ogranicza liczbę ręcznych operacji, ale nie zastępuje prawidłowej klasyfikacji kaucji ani zasad ochrony danych.
Audyt i wdrożenia – od formalności do zarządzania ryzykiem
Przedsiębiorstwo objęte KSC powinno rozpocząć od ustalenia swojego statusu, a następnie przeanalizować istniejące zabezpieczenia. Audyt powinien obejmować między innymi uprawnienia użytkowników, kopie zapasowe, reagowanie na incydenty, bezpieczeństwo dostawców oraz możliwość odtworzenia kluczowych systemów.
Równolegle warto przeanalizować procesy finansowe, w tym ewidencję kaucji. Pozwala to sprawdzić, czy dane są kompletne, spójne i odpowiednio zabezpieczone. Krajowy System Cyberbezpieczeństwa nie powinien być więc postrzegany wyłącznie jako obowiązek dokonania wpisu do wykazu. To element szerszego systemu zarządzania ryzykiem, w którym bezpieczeństwo infrastruktury, rachunkowość i kontrola procesów wzajemnie się uzupełniają.