Emil Zelma
Sztuczna inteligencja stała się codziennym narzędziem pracy. Pracownik korzysta z ChatGPT, generatora grafiki, asystenta programistycznego czy AI do analizy dokumentów. Samo używanie takich rozwiązań nie jest problemem. Ryzyko pojawia się wtedy, gdy firma nie wie, z jakich usług korzystają pracownicy i jakie informacje do nich przekazują. To właśnie shadow AI w firmie.
Spis treści
ukryj
Czym jest shadow AI?
Czym jest shadow AI? To wykorzystywanie przez pracowników narzędzi sztucznej inteligencji poza pełną wiedzą lub kontrolą organizacji. Może chodzić np. o:
- prywatne konto ChatGPT używane do zadań służbowych,
- niezatwierdzony generator dokumentów,
- aplikację AI podłączoną do firmowych plików.
| Warto wiedzieć Shadow AI jest związane z szerszym zjawiskiem shadow IT. Różnica polega na tym, że shadow IT obejmuje nieautoryzowane technologie i usługi informatyczne, natomiast shadow AI dotyczy przede wszystkim modeli i narzędzi sztucznej inteligencji. |
Jakie dane mogą trafić do AI?
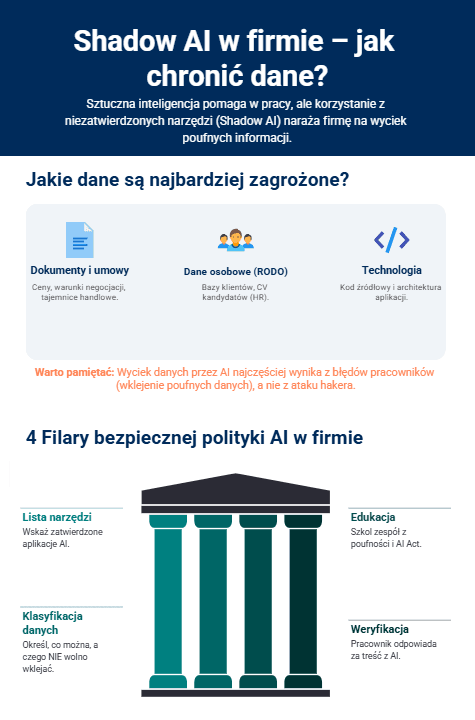
Największym problemem nie jest samo narzędzie, lecz informacje przekazywane do jego systemu. Pracownik może wkleić do ChatGPT fragment umowy, aby otrzymać jej streszczenie. Dokument może zawierać ceny, warunki negocjacji, dane kontrahenta albo tajemnice przedsiębiorstwa.
Podobne sytuacje mogą wystąpić w każdym dziale. Marketing może przesłać bazę klientów do narzędzia analizującego kampanię. HR może wkleić CV kandydata. Programista może przekazać fragment aplikacji i jej architekturę. Handlowiec może przesłać treść negocjacji z kluczowym klientem.
| Warto wiedzieć Wtedy firmowe dane trafiają poza środowisko bezpośrednio kontrolowane przez przedsiębiorstwo. Dlatego zasady wykorzystania AI powinny określać, jakie informacje mogą być przetwarzane przez konkretne narzędzia. Dane publiczne można traktować inaczej niż informacje wewnętrzne, poufne czy objęte tajemnicą przedsiębiorstwa. |
Wyciek danych przez ChatGPT nie musi oznaczać włamania
Wyciek danych ChatGPT nie musi być skutkiem cyberataku. Incydent może rozpocząć się od świadomego przesłania przez pracownika poufnego dokumentu do niewłaściwej usługi. Nie jest potrzebny haker ani przejęcie konta.
Nie należy jednak zakładać, że każde narzędzie AI automatycznie wykorzystuje dane użytkownika do trenowania modeli. Zależy to od konkretnego produktu, konfiguracji i warunków dostawcy. OpenAI deklaruje, że dane z usług biznesowych, takich jak ChatGPT Business, ChatGPT Enterprise i API, nie są domyślnie wykorzystywane do trenowania modeli.
Shadow AI a RODO
Shadow AI a RODO to przede wszystkim problem kontroli nad przetwarzaniem danych osobowych. RODO nie zakazuje korzystania ze sztucznej inteligencji, ale organizacja musi wiedzieć, jakie dane przetwarza, w jakim celu i na jakiej podstawie.
Ryzyko powstaje, gdy pracownik przekazuje do nieautoryzowanego systemu CV, korespondencję z klientem, dane kontaktowe albo dokument zawierający informacje o pracownikach. W takim przypadku może dojść do nieprawidłowego przetwarzania danych osobowych.
Znaczenie ma także zasada minimalizacji. Jeżeli AI ma pomóc przygotować odpowiedź dla klienta, nie zawsze trzeba przekazywać całą wiadomość wraz z imieniem, nazwiskiem i numerem telefonu. W wielu sytuacjach wystarczy ograniczony, zanonimizowany kontekst.
Polityka korzystania z AI musi być konkretna
Sama zasada „nie wolno korzystać z nieautoryzowanych narzędzi” jest niewystarczająca. Pracownik powinien wiedzieć, co dokładnie może robić z AI. Dobra polityka korzystania z AI powinna wskazywać:
- zatwierdzone narzędzia,
- rodzaje danych dopuszczonych do przetwarzania,
- sposób zgłaszania nowych usług,
- odpowiedzialność za rezultat.
Powinna ona odpowiadać na konkretne pytania: czy można:
- używać prywatnego konta ChatGPT?
- przesłać umowę?
- wkleić kod?
- analizować dane klientów?
A oprócz tego: kto zatwierdza nowe narzędzie? Co zrobić po przypadkowym przesłaniu poufnych informacji?
Firma powinna również określić, kto weryfikuje wynik działania AI. Błąd wygenerowany przez system nie zwalnia pracownika ani organizacji z odpowiedzialności za wykorzystanie takiego materiału.
Jak kontrolować shadow AI bez blokowania pracowników?
Całkowity zakaz korzystania z narzędzi AI może prowadzić do odwrotnego efektu. Jeżeli pracownicy potrzebują AI do realizacji zadań, mogą zacząć korzystać z prywatnych kont i usług, których firma nie zna. Problem wtedy nie znika, lecz staje się trudniejszy do wykrycia.
Lepszym rozwiązaniem jest zapewnienie bezpiecznej alternatywy. Firma może udostępnić zatwierdzony system AI, określić dozwolone zastosowania i wskazać informacje, których nie wolno do niego przekazywać.
Potrzebna jest także edukacja. Pracownik powinien wiedzieć, czym różni się informacja publiczna od poufnej, jakie dane podlegają ochronie i kiedy wykorzystanie AI wymaga dodatkowej zgody. AI Act przewiduje obowiązki związane z zapewnianiem odpowiedniego poziomu kompetencji personelu korzystającego ze sztucznej inteligencji.
Dostawca AI również wymaga weryfikacji
Firma powinna analizować nie tylko funkcje narzędzia, ale również jego dostawcę. Znaczenie mają zasady przechowywania danych, retencja informacji, kontrola dostępu, możliwość usunięcia danych oraz warunki ich wykorzystywania.
Nie należy zakładać, że wszystkie produkty jednego dostawcy mają identyczne zasady. Różnice mogą występować między wersją bezpłatną, planem biznesowym i usługą API. Dlatego organizacja powinna zatwierdzić konkretny produkt, a przy danych szczególnie wrażliwych przeprowadzić dodatkową ocenę ryzyka.
Regulacje cyberbezpieczeństwa firmy obejmują także AI
AI jest kolejnym elementem środowiska informacyjnego przedsiębiorstwa. Dlatego regulacje cyberbezpieczeństwa firmy i procedury bezpieczeństwa powinny uwzględniać również wykorzystanie modeli AI.
Ma to znaczenie zwłaszcza dla organizacji objętych regulacjami dotyczącymi cyberbezpieczeństwa. W Polsce nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wdrażająca rozwiązania wynikające z NIS2 weszła w życie 3 kwietnia 2026 r. i zwiększyła obowiązki części podmiotów związane m.in. z zarządzaniem ryzykiem i bezpieczeństwem informacji.
Dobre oprogramowanie ogranicza korzystanie z przypadkowych narzędzi
Ograniczenie shadow AI wymaga również uporządkowania codziennych procesów. Jeżeli firma korzysta z wielu rozproszonych arkuszy, prywatnych aplikacji i przypadkowych usług, pracownicy będą częściej szukać własnych sposobów automatyzacji. Dobre oprogramowanie może ograniczyć ten problem. Mobilna Faktura pozwala m.in. wystawiać i odbierać faktury KSeF, prowadzić ewidencje VAT i KPiR, zarządzać kontrahentami oraz obsługiwać dokumenty online. Dzięki temu część procesów może być realizowana w kontrolowanym środowisku firmowego systemu, zamiast za pomocą przypadkowych narzędzi.
Jak ograniczyć ryzyko shadow AI?
Firma nie potrzebuje rozbudowanego regulaminu, lecz jasnych zasad. Polityka korzystania z AI powinna wskazywać zatwierdzone narzędzia, kategorie danych dopuszczonych do przetwarzania oraz osoby odpowiedzialne za akceptację nowych usług.
Pracownik powinien wiedzieć, że prywatne konto AI nie jest automatycznie firmowym narzędziem. Powinien też wiedzieć, że rezultat wygenerowany przez AI wymaga weryfikacji, zwłaszcza gdy dotyczy klientów, finansów, prawa lub bezpieczeństwa.